MS zapewnia, że Windows 11 nie jest mniej bezpieczny po ponad 1100 poprawkach, i ostrzega, że hakerzy mogą wykorzystać luki w ciągu kilku godzin
Windows wymagał ponad 1000 poprawek zabezpieczeń w październiku 2026 roku, jednak MS utrzymuje, że system operacyjny nie jest „mniej bezpieczny” i ostrzega użytkowników przed opóźnianiem aktualizacji Windows. Firma obawia się, że sztuczna inteligencja wykryje jeszcze więcej krytycznych błędów, ponieważ przyspiesza rozwój własnego systemu wykrywania luk opartego na AI w ramach „autonomicznej” gry w kotka i myszkę.
Zgodnie z przewodnikiem MS dotyczącym aktualizacji zabezpieczeń z października szerszy pakiet zabezpieczeń firmy z października 2026 roku usuwał 1413 luk CVE w całym portfolio produktów.
Ostrzeżenia MSu nie pojawiły się nagle. Obserwuję je od sześciu miesięcy, a najbardziej jednoznaczne ostrzeżenie nadeszło w lipcu 2026 roku.
Jeremy Chapman, dyrektor w MS 365, który ściśle współpracuje z klientami korzystającymi z Windows w kwestiach bezpieczeństwa, stanowczo odradził opóźnianie aktualizacji Windows. Zaznaczył również, że MS nie zaleca już odkładania comiesięcznych aktualizacji o trzy dni lub dłużej, ponieważ „ryzyko jest realne”, a „łączna liczba usuniętych luk rośnie od kwietnia tego roku”.
„Jeśli krytyczne aktualizacje jakościowe zawierające poprawki zabezpieczeń są wdrażane dopiero kilka tygodni po ich wydaniu, napastnicy korzystający ze sztucznej inteligencji mają wystarczająco dużo czasu, aby znaleźć i wykorzystać znane luki w zabezpieczeniach” — ostrzegł Jeremy.
Jeśli ostrzeżenie Jeremy’ego Cię nie przekonuje, zwróć uwagę na rosnącą liczbę luk zgłaszanych każdego miesiąca i porównaj ją z danymi z 2025 roku. Tabelę tę utworzyłem na podstawie portalu bezpieczeństwa MSu, dbając o to, aby dokładnie odzwierciedlała aktualny stan zabezpieczeń Windows.
Każdy kolejny miesiąc sprawia, że poprzedni wydaje się mniej alarmujący, a jednocześnie rodzi pytania o to, jak bardzo może jeszcze wzrosnąć liczba problemów z bezpieczeństwem.
MS wykorzystuje również sztuczną inteligencję do opracowywania tych poprawek, co rodzi pytania, czy takie podejście nie przyczynia się do powstawania większej liczby błędów dotykających zwykłych użytkowników. Błędy Windows nadal wpływają na funkcje konsumenckie, w tym wbudowane narzędzie do tworzenia kopii zapasowych Historia plików, które wciąż nie działa, oraz błąd dźwięku USB, który nie został jeszcze w pełni naprawiony.
MS twierdzi, że większa liczba poprawek nie oznacza, iż Windows jest mniej bezpieczny
Według MSu użytkownicy nie powinni zakładać, że Windows jest mniej bezpieczny tylko dlatego, że otrzymał tysiące poprawek, nawet jeśli firma ostrzega, że ich liczba może jeszcze wzrosnąć.
MS przekonuje, że Windows wyznacza nowy standard zarządzania lukami w zabezpieczeniach dzięki znaczącym postępom w analizie luk bezpieczeństwa wspomaganej przez sztuczną inteligencję. Pozwala to MSowi i jego partnerom identyfikować błędy na znacznie większą skalę.
Jednocześnie MS przyznaje, że „sztuczna inteligencja przyspiesza wykrywanie luk po obu stronach”.
„Może pomóc specjalistom ds. bezpieczeństwa wcześniej znajdować i naprawiać luki” — powiedział Nuno Costa, Partner Director of Windows Servicing and Delivery. „Może również pomagać napastnikom w wyszukiwaniu luk, zanim poprawki staną się dostępne, oraz w analizowaniu opublikowanych poprawek po ich wydaniu. Wszystko to zwiększa znaczenie terminowego zabezpieczania systemów”.
MS twierdzi, że wykorzystuje sztuczną inteligencję na dużą skalę do identyfikowania błędów Windows i pomagania inżynierom w ich naprawianiu szybciej niż kiedykolwiek wcześniej. Firma utrzymuje jednak, że jej standardy jakości pozostają wysokie i że nie doszło do pogorszenia ani jakości kodu Windows, ani procesu testowania poprawek.
„Sama liczba CVE nie przedstawia jednak całego obrazu” — zauważył szef ds. bezpieczeństwa MSu w obszernym dokumencie przeanalizowanym przez Windows Latest. „Wykorzystujemy sztuczną inteligencję do analizowania większej ilości kodu i robimy to dokładniej”.
„Większa liczba CVE nie oznacza, że Windows stał się mniej bezpieczny” — podkreśla firma. „Oznacza to, że wykryto i usunięto więcej luk, ograniczając napastnikom możliwości ich wykorzystania”.
MS utrzymuje, że identyfikuje więcej błędów Windows, ponieważ analizuje większą ilość kodu i w bardziej przejrzysty sposób informuje o swoich ustaleniach.
„Przejrzystość sprawia, że poprawki te można skuteczniej wykorzystać” — przekonuje firma, zauważając, że informacje o CVE pomagają zewnętrznym badaczom i zespołom ds. bezpieczeństwa lepiej zrozumieć luki wpływające na Windows.
Podczas niedawnego wydarzenia poświęconego sprzętowi MS obiecał, że Windows stanie się jeszcze bezpieczniejszy. Użytkownicy nie powinni jednak oczekiwać spadku liczby luk, ponieważ sytuacja prawdopodobnie nie wróci do stanu sprzed kilku lat.
MS wykorzystuje sztuczną inteligencję do znajdowania błędów Windows, ale napastnicy również mogą jej używać
MS zwrócił uwagę na własne narzędzie MDASH — skaner oparty na sztucznej inteligencji, który korzysta z modelu bezpieczeństwa firmy, a jednocześnie wykorzystuje technologię partnerów, taką jak Mythos firmy Anthropic. Narzędzie obejmuje wyspecjalizowanych agentów zaprojektowanych do identyfikowania i weryfikowania potencjalnych luk.
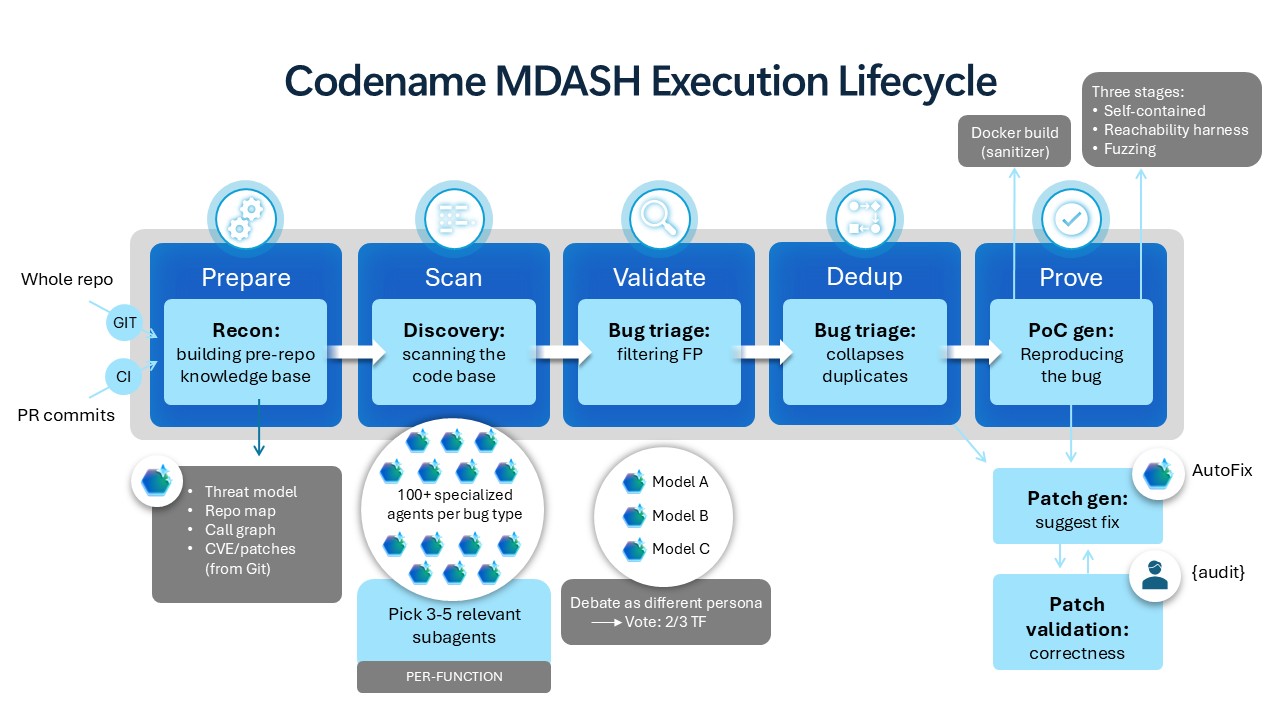
Sztuczna inteligencja nie zastąpiła jednak inżynierów — przynajmniej jeszcze nie. Choć AI identyfikuje błędy i pomaga opracowywać poprawki, inżynier nadal uczestniczy w procesie i podejmuje ostateczne decyzje. Sztuczna inteligencja pomaga również inżynierom szybko ustalić, których wersji Windows dotyczy konkretny błąd, co umożliwia szybsze dostarczanie poprawek.
MS nie chce, aby użytkownicy opóźniali comiesięczne aktualizacje, ponieważ po wydaniu aktualizacji i ujawnieniu szczegółów luk w powiązanych wpisach CVE cyberprzestępcy mogą wykorzystać sztuczną inteligencję do przeanalizowania poprawki i zrozumienia mechanizmu leżącego u podstaw danej luki.
MS ostrzega, że proces ten może zająć zaledwie kilka godzin, dlatego zachęca użytkowników do instalowania aktualizacji natychmiast po ich udostępnieniu. Jeremy zwracał na to uwagę już wcześniej, jednak dane MSu wykazały, że po dwóch tygodniach aktualizację zabezpieczeń zainstalowano na mniej niż połowie urządzeń firmowych uwzględnionych w badanej próbie.
Aktualizacje Windows mogą powodować błędy, ale infekcje złośliwym oprogramowaniem lub ransomware mogą wyrządzić znacznie większe szkody. Użytkownicy powinni zatem unikać opóźniania aktualizacji o więcej niż trzy dni. Jeśli opóźnienie jest konieczne, powinni ostrożnie korzystać z internetu i uruchamiać wyłącznie zaufane programy.
Windows Latest działa dzięki czytelnikom takim jak Ty. Ustaw nas jako preferowane źródło w Google Discover i wyszukiwarce Google oraz pomóż naszym niezależnym publikacjom dotrzeć do większej liczby osób.